0023. Modelo unificado de permisos: una acción por sujeto
Estado: Complementado por ADR 0026
Fecha: 2026-09-23
Autor: Duval Alcivar
Módulo(s) afectado(s): svc-identidad (core_sigfa), todos los servicios que validan permisos en el JWT
Complementado por: ADR 0026 - implementación de rel_usuario_accion y jerarquía resuelta en el service
Contexto
El modelo anterior tenía dos rutas de autorización paralelas que nunca se
hablaban entre sí: (A) rel_usuario_permiso → cat_permisos, y (B)
rel_usuario_menu / rel_usuario_menu_accion → cfg_menu / cfg_menu_acciones.
cat_permisos duplicaba la forma de cfg_menu_acciones (codigo, nombre,
menu_id) y rel_usuario_permiso registraba el mismo hecho que
rel_usuario_menu_accion. Además, rel_usuario_menu_accion.menu_id era
derivable de accion_id y su clave única lo excluía, lo que permitía guardar un
menú inconsistente. Por último, cat_tipos_usuario no era utilizable como rol.
Decisión
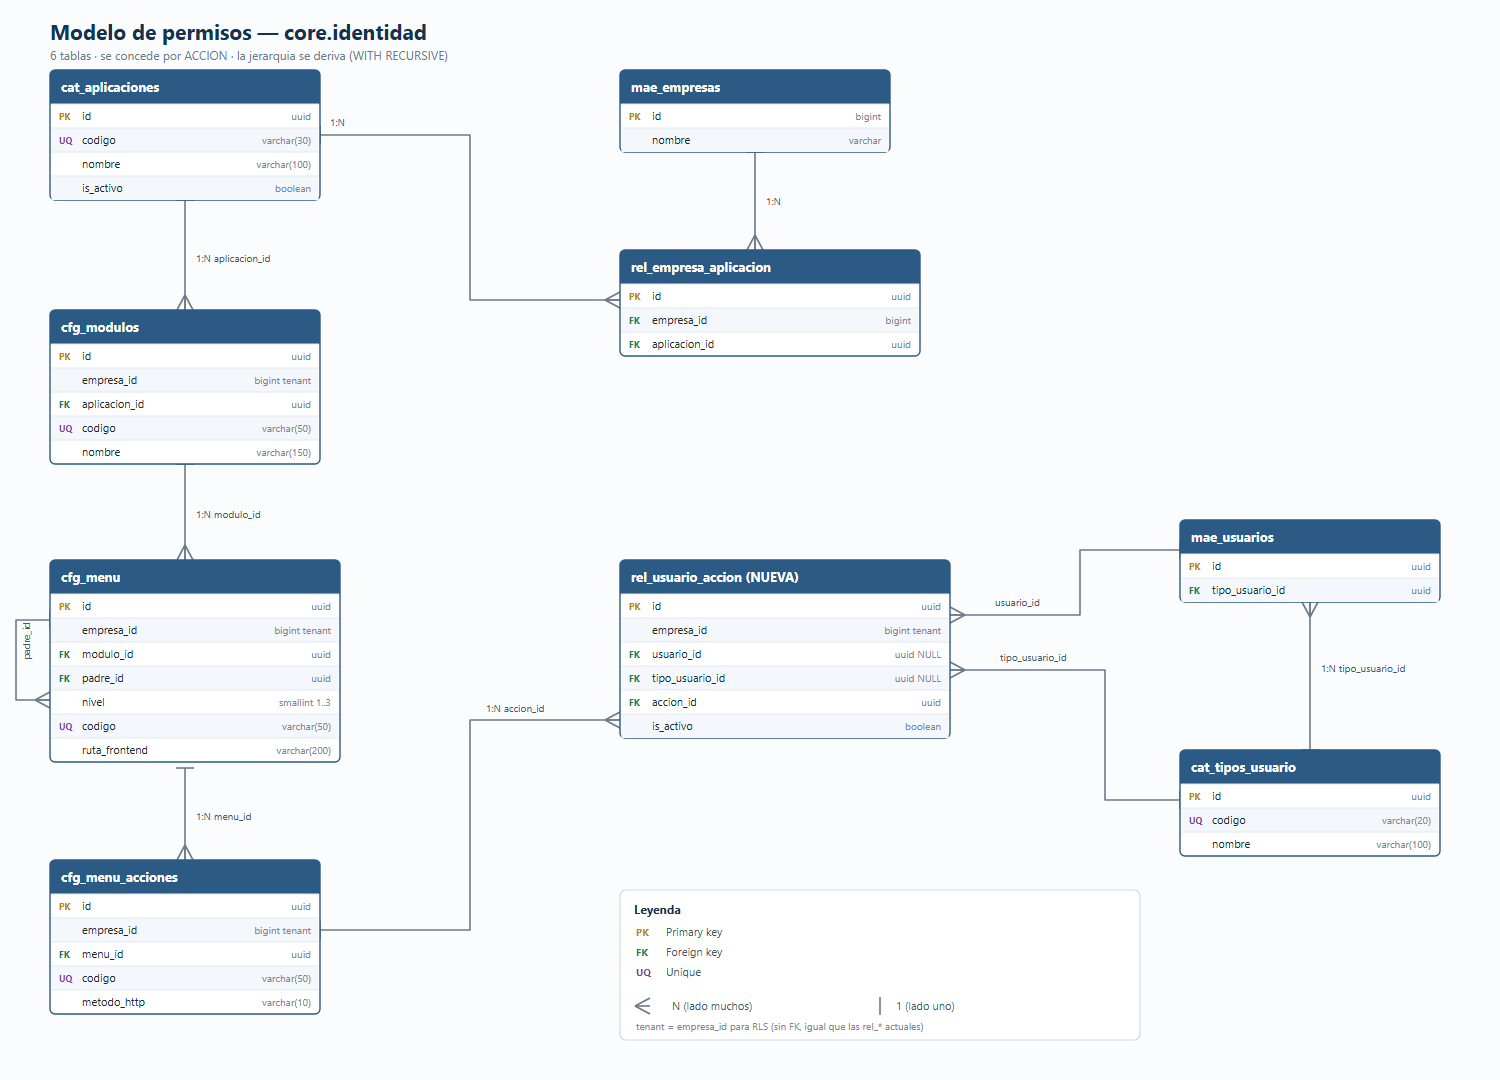
Se colapsa todo en una sola tabla rel_usuario_accion. La concesión se hace
a nivel de acción (no de página). El sujeto es polimórfico: usuario_id
XOR tipo_usuario_id, garantizado por el CHECK (num_nonnulls(usuario_id,
tipo_usuario_id) = 1). cat_tipos_usuario pasa a ser el catálogo de roles
(crece agregando filas). El permiso efectivo es la unión de las acciones del
rol y de las excepciones individuales del usuario. La jerarquía de navegación
(accion_id → cfg_menu_acciones.menu_id → cfg_menu.padre_id → cfg_modulos →
cat_aplicaciones) es derivada con una consulta recursiva, nunca almacenada.
Dos índices únicos parciales impiden concesiones duplicadas por sujeto.
Alternativas descartadas
- Mantener ambas rutas — perpetúa la doble fuente de verdad y la posibilidad de menús inconsistentes.
- Dos tablas separadas,
rel_usuario_accion+rel_tipo_usuario_accion— duplica la lógica de resolución y de índices sin aportar nada que un sujeto polimórfico no resuelva. - Conservar
cat_permisoscomo catálogo genérico de permisos para operaciones que no son de UI — no hace falta hoy porque todo permiso mapea a una acción de menú; se puede revisar si aparecen operaciones solo de backend.
Consecuencias
- Elimina 4 tablas (
cat_permisos,rel_usuario_permiso,rel_usuario_menu,rel_usuario_menu_accion) y agrega 1 (rel_usuario_accion). - Reemplaza a los ADR 0007, 0014 y 0015; en el caso de 0007 solo sus tablas de
permisos, ya que
cat_tipos_usuariosigue vigente como catálogo de roles. - Las especificaciones de tabla en
docs-sqlse actualizaron (relacion/0004-rel_usuario_accion.md, revisión Alembic0032). - Cambia la composición del claim
permisosen login/JWT: los permisos ahora provienen derel_usuario_accion.